Zum Inhalt springen
Stackwatch, zur Startseite

Frühwarn-Bilanz

Wie früh wir warnen, und wie oft daneben

Frühwarnungen sind unbestätigte Hinweise aus oss-security, von CERTs, aus Sicherheitsblogs und Social Media, die Stackwatch zeigt, bevor ein Advisory in den Datenbanken steht. Hier steht, was aus ihnen wurde: wie viel früher sie kamen, gemessen an zwei Zeitpunkten, wie viele ohne Advisory blieben und was wir verpasst haben.

Stand 17.11.2026. Zeitraum: Frühwarnungen, die seit dem 19.08.2026 erfasst wurden (90 Tage). Stichprobe: 472 Frühwarnungen im Feed, 36 davon durch ein Advisory bestätigt.

Kennzahlen

Jede Zahl mit dem, woraus sie entsteht.

Die Stichprobe ist klein. Wo weniger als 20 Fälle vorliegen, zeigen wir keinen Anteil und keinen Mittelwert, nur die Zahlen selbst und die Einzelfälle.

Vor der ersten Veröffentlichung

4 von 36

11 %

Bestätigte Frühwarnungen, die im Feed standen, bevor die Lücke öffentlich war: vor dem CVE-Eintrag oder, ohne CVE, vor dem frühesten Eintrag einer Quelle. War der CVE schon veröffentlicht, zählt der Fall hier nicht.

Größter Vorlauf: 7 Tage

Vor dem Eintrag in der GitHub Advisory Database

24 von 26

92 %

Bestätigte Frühwarnungen mit einem Eintrag in der GitHub Advisory Database, die vor diesem Eintrag im Feed standen. Ab dem Eintrag können Werkzeuge warnen, die auf dieser Datenbank aufbauen. Er kommt oft Tage nach dem CVE.

Median des Vorlaufs: 24,2 Std.

Größter Vorlauf: 17 Tage

Abdeckung

2 von 53

4 %

Advisories im Zeitraum, die im CISA-KEV-Katalog stehen oder als kritisch eingestuft sind, und zu denen es vor der ersten Veröffentlichung eine Frühwarnung gab.

Abdeckung seit 26.10.2026: gezählt werden Advisories ab der ersten erfassten Frühwarnung.

KEV: 1 von 14. Kritisch: 1 von 43.

Ohne Advisory geblieben

0 von 0

Zu wenig Fälle für einen Anteil

Frühwarnungen, die 30 Tage nach dem Erfassen noch kein Advisory hatten. Das ist unsere Fehlalarmquote.

Noch offen, die Frist läuft: 436

Ohne Advisory, mit Mail

0 von 0

Zu wenig Fälle für einen Anteil

Dieselbe Rechnung nur für Frühwarnungen, die eine Mail auslösen durften: Meldungen auf oss-security und von amtlichen Stellen, oder zwei Autoren auf zwei Plattformen.

Noch offen, die Frist läuft: 70

Nicht mitgezählt: 32 Fälle, in denen ein Beitrag erst auftauchte, als wir das Advisory schon hatten. Sie standen nie als Frühwarnung im Feed.

Einzelfälle mit Vorlauf

Die bestätigten Frühwarnungen im Zeitraum, die vor der ersten Veröffentlichung im Feed standen, größter Vorlauf zuerst. Die Zahlen oben zählen alle bestätigten Frühwarnungen, auch die ohne Vorlauf. Die IDs führen zum CVE-Eintrag und zum Advisory, damit sich jeder Fall nachprüfen lässt.

  • CVE-2026-119790, GHSA-mfr8-8qww-v76hCommunity-BeitragFür Mail freigegeben

    Next.js

    7 Tage vor der ersten Veröffentlichung

    7 Tage vor dem Eintrag in der GitHub Advisory Database

    Quelle des ersten Beitrags
    Mastodon (Community-Beitrag)
    Erster Beitrag
    09.11.2026, 19:00 UTC
    Bei Stackwatch im Feed
    09.11.2026, 19:10 UTC
    CVE-Eintrag veröffentlicht
    16.11.2026, 18:13 UTC
    Eintrag in der GitHub Advisory Database
    16.11.2026, 18:51 UTC
  • CVE-2026-97054, GO-2026-6859Offizielle QuelleFür Mail freigegeben

    Go

    4,6 Tage vor der ersten Veröffentlichung

    Quelle des ersten Beitrags
    BSI CERT-Bund (Offizielle Quelle)
    Erster Beitrag
    06.11.2026, 12:44 UTC
    Bei Stackwatch im Feed
    06.11.2026, 12:50 UTC
    CVE-Eintrag veröffentlicht
    11.11.2026, 03:13 UTC
    Erster Eintrag einer Quelle
    11.11.2026, 02:51 UTC
  • CVE-2026-119977Offizielle QuelleFür Mail freigegeben

    WordPress

    2,4 Tage vor der ersten Veröffentlichung

    Quelle des ersten Beitrags
    WordPress.org News (Offizielle Quelle)
    Erster Beitrag
    28.10.2026, 17:13 UTC
    Bei Stackwatch im Feed
    28.10.2026, 20:01 UTC
    CVE-Eintrag veröffentlicht
    31.10.2026, 05:33 UTC
  • CVE-2026-97054, GO-2026-6859SicherheitsquelleFür Mail freigegeben

    Go

    6,3 Std. vor der ersten Veröffentlichung

    Quelle des ersten Beitrags
    oss-security (Sicherheitsquelle)
    Erster Beitrag
    10.11.2026, 20:17 UTC
    Bei Stackwatch im Feed
    10.11.2026, 20:30 UTC
    CVE-Eintrag veröffentlicht
    11.11.2026, 03:13 UTC
    Erster Eintrag einer Quelle
    11.11.2026, 02:51 UTC

So messen wir

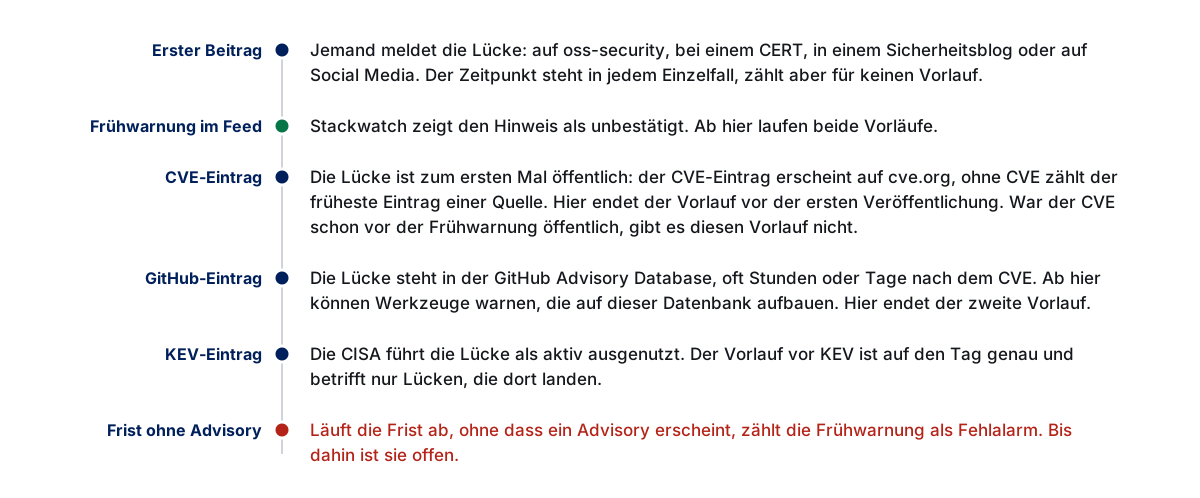
Zeitachse einer Frühwarnung und die zwei Vorläufe, die die Bilanz daran misst. Erster Beitrag: Jemand meldet die Lücke: auf oss-security, bei einem CERT, in einem Sicherheitsblog oder auf Social Media. Der Zeitpunkt steht in jedem Einzelfall, zählt aber für keinen Vorlauf. Frühwarnung im Feed: Stackwatch zeigt den Hinweis als unbestätigt. Ab hier laufen beide Vorläufe. CVE-Eintrag: Die Lücke ist zum ersten Mal öffentlich: der CVE-Eintrag erscheint auf cve.org, ohne CVE zählt der früheste Eintrag einer Quelle. Hier endet der Vorlauf vor der ersten Veröffentlichung. War der CVE schon vor der Frühwarnung öffentlich, gibt es diesen Vorlauf nicht. GitHub-Eintrag: Die Lücke steht in der GitHub Advisory Database, oft Stunden oder Tage nach dem CVE. Ab hier können Werkzeuge warnen, die auf dieser Datenbank aufbauen. Hier endet der zweite Vorlauf. KEV-Eintrag: Die CISA führt die Lücke als aktiv ausgenutzt. Der Vorlauf vor KEV ist auf den Tag genau und betrifft nur Lücken, die dort landen. Frist ohne Advisory: Läuft die Frist ab, ohne dass ein Advisory erscheint, zählt die Frühwarnung als Fehlalarm. Bis dahin ist sie offen.
Zwei Vorläufe ab dem Erscheinen im Feed: bis zur ersten Veröffentlichung (CVE-Eintrag) und bis zum Eintrag in der GitHub Advisory Database.
Frühwarnung
Ein Hinweis auf eine Lücke aus oss-security, von einem CERT, aus Sicherheitsblogs, Hacker News, Bluesky oder Mastodon, den Stackwatch im Feed als unbestätigt zeigt. Gezählt werden die Frühwarnungen, die im Zeitraum erfasst wurden.
Bestätigt
Zur Frühwarnung gibt es ein offizielles Advisory: mit derselben CVE-ID, oder zum selben Produkt mit überlappendem Versionsbereich.
Vorlauf vor der ersten Veröffentlichung
Die Zeit vom Erscheinen der Frühwarnung im Feed von Stackwatch bis zu dem Zeitpunkt, an dem die Lücke zuerst öffentlich war. Das ist die Veröffentlichung des CVE-Eintrags laut cve.org oder, wenn früher oder ohne CVE, der früheste Eintrag einer Quelle des Advisories. Wir rechnen ab unserem Feed, nicht ab dem ersten Beitrag. War der CVE beim Erscheinen schon öffentlich, ist das kein Vorlauf.
Vorlauf vor dem Eintrag in der GitHub Advisory Database
Dieselbe Rechnung bis zum Eintrag der Lücke in der GitHub Advisory Database. Ab dann können Werkzeuge warnen, die auf dieser Datenbank aufbauen. Der Eintrag folgt dem CVE oft erst nach Stunden oder Tagen, deshalb weisen wir beide Vorläufe getrennt aus.
Art der Quelle
Jeder Einzelfall nennt die Quelle des ersten Beitrags und ihre Art. Offizielle Quellen sind amtliche Stellen wie BSI CERT-Bund, CERT-EU und NCSC-NL sowie der Hersteller selbst, etwa WordPress.org. Sicherheitsquellen sind die Liste oss-security, Sicherheitsfirmen und Fachmedien. Alles andere ist ein Beitrag aus der Community.
Fehlalarm
Eine Frühwarnung, die 30 Tage nach dem Erfassen noch kein Advisory hat. Die Quote ist ihr Anteil an allen Frühwarnungen, deren 30 Tage um sind. Jüngere zählen als offen, nicht als Fehlalarm. Kommt das Advisory später doch, zählt die Frühwarnung ab dann als bestätigt.
Abdeckung
Von den Advisories im Zeitraum, die im CISA-KEV-Katalog stehen oder kritisch sind, der Anteil, zu dem vor der ersten Veröffentlichung eine Frühwarnung im Feed stand. Gezählt wird frühestens ab der ersten erfassten Frühwarnung: ein Advisory aus der Zeit davor konnte keine haben.
Stichprobe
Anteile und Mittelwerte zeigen wir erst ab 20 Fällen im jeweiligen Nenner. Darunter stehen nur die Zahlen und die Einzelfälle.
Grenzen der Messung

  • Die Beta läuft seit Ende Oktober 2026. Die Stichprobe ist klein, einzelne Fälle verschieben jede Zahl deutlich.
  • Ohne Advisory heißt nicht zwingend falsch. Eine echte Lücke, die nie ein Advisory bekommt, zählt hier trotzdem als Fehlalarm.
  • Die erste Veröffentlichung ist der früheste Zeitpunkt, den wir belegen können: der CVE-Eintrag laut cve.org und die Einträge der Quellen, die Stackwatch liest. Stand die Lücke vorher schon an anderer Stelle, etwa in einem Changelog, sehen wir das nicht.
  • Der Eintrag in der GitHub Advisory Database ist der Zeitpunkt, ab dem Werkzeuge auf dieser Basis warnen können, nicht der Moment, in dem ein bestimmtes Werkzeug wie Dependabot tatsächlich meldet. Der Vergleich bleibt eine Annäherung.
  • Eine offizielle Quelle wie BSI CERT-Bund oder WordPress.org ist selbst schon eine Veröffentlichung. Der Vorlauf misst dann, wie lange vor dem CVE-Eintrag und vor den Datenbanken diese Meldung im Feed stand.
  • Der KEV-Katalog nennt nur das Datum. Ein Vorlauf vor KEV ist auf den Tag genau, nicht auf die Stunde.
  • Die Abdeckung zählt nur Advisories, die Stackwatch kennt, und nur Frühwarnungen aus den Quellen, die wir lesen. Was dort niemand erwähnt, sehen wir nicht früher.
  • Eine Frühwarnung im Feed ist keine Prüfung. Sie löst nie einen Alert aus, erst das Advisory tut das.