Blog
nginx-Lücken (CVE-2026-123634 u.a.): Bin ich betroffen und was tun?
nginx hat zehn Lücken geschlossen, darunter Use-after-free im Resolver, im Mail-Proxy-Modul und in HTTP/3 (CVSS 4.0: 9.2). Gefixt sind 1.31.9 (Mainline) und 1.30.7 (Stable), ältere Zweige bekommen laut nginx.org keinen eigenen Fix. Eine Ausnutzung ist nach unserem Stand nicht bestätigt. Hier steht, wie du es prüfst und was du tust.
Veröffentlicht am von Stackwatch-Team
Mit KI-Unterstützung recherchiert und entworfen, vom Stackwatch-Team geprüft und freigegeben.
Was passiert ist
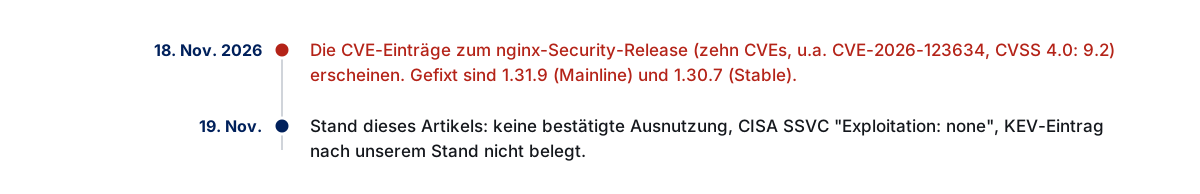
nginx hat ein Security-Release mit zehn CVEs veröffentlicht, die CVE-Einträge stammen vom 18. November 2026. Gefixt ist alles in den Open-Source-Versionen 1.31.9 (Mainline) und 1.30.7 (Stable). Die wichtigsten Lücken laut nginx.org und den CVE-Einträgen des Herstellers (CNA F5):
- CVE-2026-123634: Use-after-free im Resolver. CVSS 4.0: 9.2 CRITICAL, CVSS 3.1: 8.1 HIGH (
CVSS:3.1/AV:N/AC:H/PR:N/UI:N/S:U/C:H/I:H/A:H). - CVE-2026-113425: Use-after-free im Mail-Proxy-Modul. CVSS 4.0: 9.2 CRITICAL, CVSS 3.1: 8.1 HIGH.
- CVE-2026-121810: Use-after-free in HTTP/3. CVSS 4.0: 9.2 CRITICAL, CVSS 3.1: 8.1 HIGH.
- CVE-2026-118899: Endlosschleife bei TLS 1.3 (Denial of Service). CVSS 4.0: 8.7 HIGH, CVSS 3.1: 7.5 HIGH.
- CVE-2026-123007 (Memory Corruption in HTTP/2 Flow Control) und CVE-2026-123633 (Use-after-free in HTTP/2): Für beide liegt uns kein CVSS-Wert vor, deshalb nennen wir keinen. nginx.org stuft 123007 als „major“ und 123633 als „medium“ ein (nginx.org-Skala, kein CVSS).
- Dazu vier kleinere: CVE-2026-120993, CVE-2026-125283, CVE-2026-120967 und CVE-2026-123640.
Bei CVE-2026-123634 und CVE-2026-113425 nennen die CVE-Einträge Code-Ausführung als mögliche Folge, wenn ASLR deaktiviert ist oder der Angreifer ASLR umgehen kann. Bei CVE-2026-121810 steht „possibly“. Laut Cloudflare Radar (Sekundärquelle, nicht vom Hersteller bestätigt) führt der Forscher Xint fünf der Lücken unter dem Namen „nginx2root“.
Betroffene und gefixte Versionen
Gefixt sind NGINX Open Source 1.31.9 (Mainline) und 1.30.7 (Stable). Betroffen laut nginx.org („Vulnerable“):
| CVE | Betroffen | Gefixt ab |
|---|---|---|
| CVE-2026-123634 (Resolver) | 0.6.18 bis 1.31.8 | 1.30.7, 1.31.9 |
| CVE-2026-113425 (Mail-Proxy) | 0.5.33 bis 1.31.8 | 1.30.7, 1.31.9 |
| CVE-2026-121810 (HTTP/3) | 1.25.0 bis 1.31.8 | 1.30.7, 1.31.9 |
| CVE-2026-118899 (TLS 1.3) | 1.13.0 bis 1.31.8 | 1.30.7, 1.31.9 |
| CVE-2026-123007 (HTTP/2) | 1.9.5 bis 1.31.8 | 1.30.7, 1.31.9 |
| CVE-2026-123633 (HTTP/2) | 1.19.7 bis 1.31.8 | 1.30.7, 1.31.9 |
| CVE-2026-120993 | 1.31.4 bis 1.31.8 | 1.31.9 |
| CVE-2026-125283 | 0.9.6 bis 1.31.8 | 1.30.7, 1.31.9 |
| CVE-2026-120967 | 1.25.5 bis 1.31.8 | 1.30.7, 1.31.9 |
| CVE-2026-123640 | 1.15.2 bis 1.31.8 | 1.30.7, 1.31.9 |
Zwei Hinweise zu den Quellen. Bei CVE-2026-118899 weicht der CVE-Eintrag ab: Er listet nur 1.30.0 bis vor 1.30.7 und 1.31.0 bis vor 1.31.9. Wir folgen hier nginx.org. Im CVE-Eintrag zu CVE-2026-121810 steht „1.25.09“, vermutlich ist 1.25.0 gemeint.
Ältere Zweige wie 1.28 oder 1.26 bekommen laut nginx.org keinen eigenen Fix: Die Seite nennt als nicht betroffen nur 1.31.9 und neuer sowie 1.30.7 und neuer. Wer auf einem älteren Zweig läuft, muss auf 1.30.7 oder 1.31.9 wechseln. Für NGINX Plus gibt es eigene Fixstände. Sie stehen in den CVE-Einträgen und den F5-Advisories (K000163925 bis K000163935), die wir hier nicht ausgewertet haben.
Wird die Lücke ausgenutzt?
Nach unserem Stand: Es gibt keine bestätigte Ausnutzung.
- Die CISA-Einstufung (SSVC) in den CVE-Einträgen zu CVE-2026-118899, CVE-2026-113425, CVE-2026-121810 und CVE-2026-123634 lautet „Exploitation: none“. Für CVE-2026-123007 und CVE-2026-123633 haben wir sie nicht gelesen.
- Im Katalog der aktiv ausgenutzten Lücken (KEV) der CISA steht nginx nach unserem Stand nicht. Der geprüfte Katalogstand (Version 2026.11.17) ist allerdings älter als die Veröffentlichung am 18. November.
- Laut Cloudflare Radar (Sekundärquelle) berichten die geprüften Quellen keine Ausnutzung in freier Wildbahn, und Xint habe die letzten Exploit-Schritte weggelassen.
Das kann sich ändern. Wie du CVSS, EPSS und KEV zusammen liest, erklärt der Artikel zu CVSS, EPSS und CISA KEV.
Bin ich betroffen? So prüfst du es
Installierte Version auf dem Server:
nginx -vAlles unter 1.30.7 (Stable) beziehungsweise 1.31.9 (Mainline) ist betroffen, sofern die jeweilige Funktion genutzt wird. Welche Funktionen deine nginx-Instanz nutzt, hängt von Build und Konfiguration ab:
nginx -Vzeigt die einkompilierten Module, nginx -T gibt die aktive Konfiguration aus. Relevant sind je nach Lücke HTTP/2, HTTP/3, das Mail-Proxy-Modul, der Resolver, TLS 1.3 sowie ssi und mirror.
Fallstricke
Distro-Pakete. Bei Paketen deiner Distribution zählt deren Patchstand, die Versionsnummer allein sagt wenig, weil Fixes zurückportiert werden. Prüfe den Changelog des Pakets.
Mitgelieferte nginx-Instanzen. Ingress-Controller, Panels und andere Produkte bringen oft ihr eigenes nginx mit. Ihr Patchstand ist separat zu prüfen.
Paket-Scanner im Repo. Sie sehen die nginx-Version auf deinem Server nicht.
Was du jetzt tust
- Alle nginx-Instanzen auflisten, auch Reverse-Proxys vor anderen Diensten und Staging-Systeme.
- Auf
1.30.7(Stable) oder1.31.9(Mainline) heben. Wer auf einem älteren Zweig läuft, wechselt auf einen dieser beiden. - Danach mit
nginx -vauf dem ausgelieferten Stand nachprüfen. - Bei NGINX Plus die F5-Advisories für deinen Zweig lesen.
Wenn du nicht sofort patchen kannst
Der Hersteller nennt nur für einzelne Lücken Maßnahmen, das Update ersetzen sie nicht:
- CVE-2026-123634: Laut CVE-Eintrag SSI- und mirror-Direktiven vermeiden und keinen Proxy-Servernamen mit Variablen konfigurieren.
- CVE-2026-113425: Laut CVE-Eintrag Listener auf vertrauenswürdige Netze beschränken.
- CVE-2026-118899 und CVE-2026-121810: Hersteller nennt keinen Workaround, nur das Update.
- CVE-2026-123007 und CVE-2026-123633: Uns liegt keine Herstellerangabe vor, wir nennen deshalb keine Schutzmaßnahme. Lies die Advisories auf nginx.org.
Quellen
- nginx.org Security Advisories
- CVE-Eintrag CVE-2026-123634 (cveawg.mitre.org)
- CVE-Eintrag CVE-2026-113425 (cveawg.mitre.org)
- CVE-Eintrag CVE-2026-121810 (cveawg.mitre.org)
- CVE-Eintrag CVE-2026-118899 (cveawg.mitre.org)
- CISA Known Exploited Vulnerabilities Catalog (JSON)
- Cloudflare Radar Zero Wire: nginx2root (Sekundärquelle)
Häufige Fragen
Was ist CVE-2026-123634?
Ein Use-after-free im nginx-Resolver, einer von zehn CVEs im Security-Release vom 18. November 2026. CVSS 4.0: 9.2 CRITICAL, CVSS 3.1: 8.1 HIGH laut CVE-Eintrag. Der Eintrag nennt Code-Ausführung als mögliche Folge, wenn ASLR deaktiviert ist oder umgangen werden kann.
Welche Versionen sind betroffen und gefixt?
Betroffen ist laut nginx.org je nach CVE alles von 0.5.33 bis 1.31.8. Gefixt sind NGINX Open Source 1.31.9 (Mainline) und 1.30.7 (Stable). Ältere Zweige bekommen keinen eigenen Fix, dort musst du auf einen dieser Stände wechseln.
Wird die Lücke ausgenutzt?
Nach unserem Stand nicht bestätigt. Die CISA-Einstufung (SSVC) in vier CVE-Einträgen lautet „Exploitation: none“, ein KEV-Eintrag ist nicht belegt (Katalogstand 2026.11.17, älter als die Veröffentlichung).
Was tun, wenn ich nicht sofort updaten kann?
Für CVE-2026-123634 nennt der Hersteller: SSI- und mirror-Direktiven vermeiden und keinen Proxy-Servernamen mit Variablen konfigurieren. Für CVE-2026-113425: Listener auf vertrauenswürdige Netze beschränken. Für CVE-2026-118899 und CVE-2026-121810 nennt er keinen Workaround, nur das Update.
Meldet der Gratis-Check diese Lücke?
Nein. Der Gratis-Check liest Pakete und Runtimes aus dem Repo, die nginx-Version auf deinem Server sieht er nicht. Prüfe sie mit nginx -v.