Blog
React-Lücke CVE-2026-126187: Bin ich betroffen und was tun?
In React Server Components kann eine Server-Antwort mit mehreren Typed Arrays plus einem vom Angreifer kontrollierten Wert ohne Login zu Remote Code Execution führen, laut CVE nur in extrem seltenen Fällen. Gefixt sind react-server-dom-* 19.0.9, 19.1.10, 19.2.9 und 19.3.1 sowie Next.js 16.4.1. Hier steht, wie du es prüfst und was du tust.
Veröffentlicht am von Stackwatch-Team
Mit KI-Unterstützung recherchiert und entworfen, vom Stackwatch-Team geprüft und freigegeben.
Was passiert ist
In React Server Components steckt eine Lücke, die ohne Login zu Remote Code Execution führen kann: CVE-2026-126187 (CWE-502, Deserialisierung nicht vertrauenswürdiger Daten). Laut CVE-Beschreibung greift sie, wenn eine Server-Antwort mehrere Typed Arrays plus einen vom Angreifer kontrollierten Wert transportiert, und zwar nur in „extremely rare cases“.
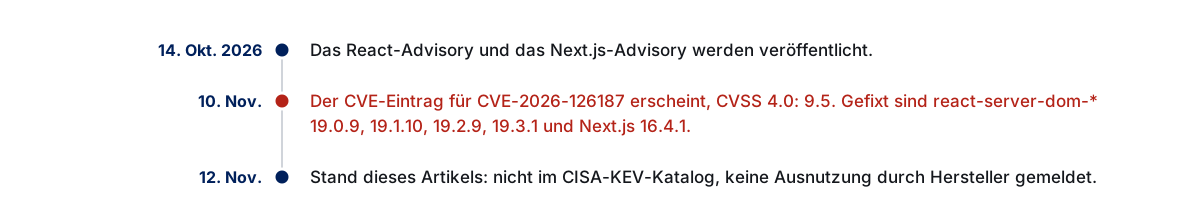
CVSS 4.0: 9.5 CRITICAL (CVSS:4.0/AV:N/AC:L/AT:P/PR:N/UI:N/VC:H/VI:H/VA:H/SC:H/SI:H/SA:N), vergeben von GitHub als CNA im CVE-Eintrag. Das React-Advisory GHSA-xqc2-xf4c-x3h3 und das Next.js-Advisory GHSA-673q-mjm6-r5xr nennen denselben Vektor. Der CVE-Eintrag wurde am 10. November 2026 veröffentlicht, beide Advisories tragen das Datum 14. Oktober 2026.
Die CVE-ID gehört laut CVE-Eintrag zu den React-Paketen react-server-dom-*. Das Next.js-Advisory führt „No known CVE“. Dass beide dieselbe Lücke beschreiben, schreibt nur Cloudflare Zero Wire, nicht der Hersteller.
Betroffene und gefixte Versionen
| Paket | Betroffen | Gefixt ab |
|---|---|---|
react-server-dom-webpack, -parcel, -turbopack (19.0) | ab 19.0.0, vor 19.0.9 | 19.0.9 |
react-server-dom-webpack, -parcel, -turbopack (19.1) | ab 19.1.0, vor 19.1.10 | 19.1.10 |
react-server-dom-webpack, -parcel, -turbopack (19.2) | ab 19.2.0, vor 19.2.9 | 19.2.9 |
react-server-dom-webpack, -parcel, -turbopack (19.3) | ab 19.3.0, vor 19.3.1 | 19.3.1 |
Next.js (next) 16.x | 16.0.0 bis 16.4.0, nur mit use cache-Funktionen, die mehrere Typed Arrays zurückgeben | 16.4.1 |
Nicht betroffen sind laut CVE-Eintrag Anwendungen ohne Server-Teil in React sowie Anwendungen ohne Framework oder Bundler mit Unterstützung für React Server Components.
Zu Next.js 15.x und zu Zweigen außerhalb der Tabelle (etwa React unter 19.0.0) nennen CVE-Eintrag und Advisories nichts. Wir sagen dazu deshalb nichts. Prüfe die Advisories direkt, wenn du dort unterwegs bist.
Wird die Lücke ausgenutzt?
Dazu gibt es keine Meldung der Hersteller. Der CVE-Eintrag führt „discovery: UNKNOWN“, beide GitHub-Advisories nennen keine Ausnutzung. Die CISA hat CVE-2026-126187 nach unserem Stand vom 12. November 2026 nicht im Katalog aktiv ausgenutzter Lücken (KEV). Der geprüfte Katalogstand (Version 2026.11.10) ist allerdings älter als der CVE-Eintrag, ein Eintrag war dort noch gar nicht möglich. Laut Cloudflare Zero Wire (sekundär, nicht vom Hersteller bestätigt) war bis zum 11. November keine Ausnutzung gemeldet. Wie du CVSS, EPSS und KEV zusammen liest, erklärt der Artikel zu CVSS, EPSS und CISA KEV.
Bin ich betroffen? So prüfst du es
Installierte Versionen im Projekt:
npm ls react-server-dom-webpack react-server-dom-parcel react-server-dom-turbopack nextIm Lockfile:
grep -E '"(next|react-server-dom-[a-z]+)"' package-lock.jsonBei Next.js kommt es zusätzlich auf den Code an: Betroffen ist laut Advisory nur, wer use cache-Funktionen hat, die mehrere Typed Arrays (Uint8Array und Verwandte) zurückgeben. Suche danach in deinem Code.
Fallstricke
Next.js separat aktualisieren. Laut Cloudflare (sekundär, nicht vom Hersteller bestätigt) behebt ein Update von React allein die Lücke in Next.js nicht. Hebe next selbst auf 16.4.1.
Paket-Scanner sehen nur das Lockfile. Sie erkennen die Version, aber nicht, ob deine Anwendung use cache mit Typed Arrays nutzt.
Docker-Images. Images mit altem Build-Stand neu bauen, nicht nur den Code ändern.
Neustart. Nach dem Deploy Server und Worker neu starten, damit der alte Code nicht weiterläuft.
Was du jetzt tust
- Projekte mit React Server Components oder Next.js auflisten, auch selten deployte.
react-server-dom-*auf19.0.9,19.1.10,19.2.9oder19.3.1heben, je nach Zweig.- Bei Next.js 16.x
nextauf16.4.1heben. - Lockfile neu erzeugen, Images neu bauen, deployen und Server neu starten.
- Mit
npm lsauf dem ausgelieferten Stand nachprüfen.
Wenn du nicht sofort patchen kannst
Der Hersteller nennt keinen Workaround, nur das Update. Das React-Advisory empfiehlt, sofort zu aktualisieren. Das Next.js-Advisory schreibt, es gebe keinen bekannten Workaround für betroffene Anwendungen mit solchen use cache-Funktionen, und rät zum sofortigen Upgrade, auch wenn deine Anwendung keine ähnlichen Funktionen hat. Wir veröffentlichen deshalb keine Konfigurationsregeln.
Quellen
Häufige Fragen
Was ist CVE-2026-126187?
Eine Deserialisierungslücke (CWE-502) in React Server Components, die ohne Login zu Remote Code Execution führen kann, laut CVE-Beschreibung nur in extrem seltenen Fällen. CVSS 4.0: 9.5 CRITICAL laut GitHub als CNA im CVE-Eintrag.
Welche Versionen sind betroffen und gefixt?
Betroffen sind react-server-dom-webpack, -parcel und -turbopack ab 19.0.0 vor 19.0.9, ab 19.1.0 vor 19.1.10, ab 19.2.0 vor 19.2.9 und 19.3.0. Gefixt sind 19.0.9, 19.1.10, 19.2.9 und 19.3.1. Bei Next.js 16.x sind 16.0.0 bis 16.4.0 betroffen (nur mit use cache-Funktionen, die mehrere Typed Arrays zurückgeben), gefixt ist 16.4.1.
Wird die Lücke ausgenutzt?
Eine Ausnutzung nennt keine Primärquelle. Die Lücke steht nach unserem Stand vom 12. November 2026 nicht im CISA-KEV-Katalog (Katalogstand 2026.11.10, älter als der CVE-Eintrag). Laut Cloudflare Zero Wire (sekundär) war bis 11. November keine Ausnutzung gemeldet.
Was tun, wenn ich nicht sofort updaten kann?
Der Hersteller nennt keinen Workaround, nur das Update. Beide Advisories raten, sofort zu aktualisieren.
Meldet der Gratis-Check diese Lücke?
Er liest die Versionen von next und react-server-dom-* aus dem Lockfile deines Repos und zeigt, ob eine betroffene Version drinsteckt. Ob dein Code use cache mit Typed Arrays nutzt, prüft er nicht: Suche das selbst im Code.