Blog
PHP-Lücke CVE-2026-129474: Bin ich betroffen und was tun?
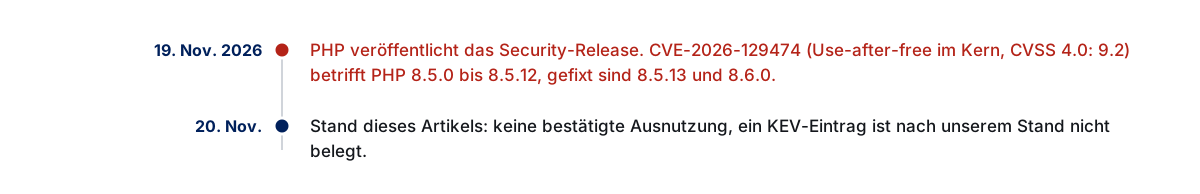
PHP hat am 19. November 2026 ein Security-Release veröffentlicht. CVE-2026-129474 ist ein Use-after-free im Kern (CVSS 4.0: 9.2) und betrifft laut Advisory nur PHP 8.5.0 bis 8.5.12. Gefixt sind 8.5.13 und 8.6.0. Eine Ausnutzung ist nach unserem Stand nicht bestätigt. Hier steht, wie du es prüfst und was du tust.
Veröffentlicht am von Stackwatch-Team
Mit KI-Unterstützung recherchiert und entworfen, vom Stackwatch-Team geprüft und freigegeben.
Was passiert ist
Das PHP-Projekt hat am 19. November 2026 ein Security-Release veröffentlicht (PHP 8.6.0, 8.5.13, 8.4.28, 8.3.37 und 8.2.36). php.net schreibt dazu: „The highest severity is CRITICAL.“ Außerdem: „The issues rated CRITICAL require either non-default configuration or uncommon setups.“ Das ist PHPs eigene Stufe, kein CVSS-Wert.
Dieser Artikel wertet eine Lücke aus:
- CVE-2026-129474 (GHSA-8mjj-2r7p-4hg2): „Use-after-free in magic method backtraces can lead to remote code execution“. Schwachstellentyp CWE-416. CVSS 4.0: 9.2, Severity „Critical“, Vektor
CVSS:4.0/AV:N/AC:H/AT:P/PR:N/UI:N/VC:H/VI:H/VA:H/SC:N/SI:N/SA:N. Die Quelle ist das Advisory des php-src-Projekts auf GitHub, nicht die NVD.
Das Release enthält weitere Fixes, darunter laut Changelog Einträge zu Date und Session mit „can lead to remote code execution“ im Titel (u.a. CVE-2026-129496 und CVE-2026-126714). Für diese liegt uns kein CVSS-Wert und keine Angabe zu betroffenen Versionen vor, deshalb werten wir sie hier nicht aus.
Betroffene und gefixte Versionen
Betroffen ist laut GitHub-Advisory nur der Bereich >= 8.5.0, < 8.5.13. Gefixt ist 8.5.13, außerdem 8.6.0 laut Changelog.
| Zweig | Betroffen | Gefixt ab |
|---|---|---|
| PHP 8.6 | Advisory nennt keinen betroffenen Bereich | 8.6.0 |
| PHP 8.5 | 8.5.0 bis 8.5.12 | 8.5.13 |
| PHP 8.4 | nicht betroffen (außerhalb des Bereichs laut Advisory) | – |
| PHP 8.3 | nicht betroffen (außerhalb des Bereichs laut Advisory) | – |
| PHP 8.2 | nicht betroffen (außerhalb des Bereichs laut Advisory) | – |
Das deckt sich mit dem Changelog: CVE-2026-129474 steht nur bei 8.6.0 und 8.5.13. Laut php.net endet der Support für PHP 8.2 am 31. Dezember 2026. Wie du Laufzeiten ohne Support erkennst, steht in der End-of-Life-Übersicht.
Wird die Lücke ausgenutzt?
Nach unserem Stand: Es gibt keine bestätigte Ausnutzung.
- Das GitHub-Advisory nennt keine Ausnutzung.
- Im Katalog der aktiv ausgenutzten Lücken (KEV) der CISA steht CVE-2026-129474 nach unserem Stand nicht. Der geprüfte Katalogstand (Version 2026.11.18) ist allerdings älter als die Veröffentlichung am 19. November, und wir haben die Datei nicht vollständig gelesen.
- Der Vektor enthält
AC:HundAT:P: Der Angriff ist laut CVSS nicht trivial und hat Voraussetzungen. Welche genau, nennt das Advisory in den uns vorliegenden Angaben nicht.
Das kann sich ändern. Wie du CVSS, EPSS und KEV zusammen liest, erklärt der Artikel zu CVSS, EPSS und CISA KEV.
Bin ich betroffen? So prüfst du es
Installierte Version auf dem Server:
php -vWenn du PHP-FPM nutzt:
php-fpm -vBetroffen ist nur 8.5.0 bis 8.5.12. In Containern prüfst du das Image, nicht den Host:
docker run --rm <image> php -vLaufende Container behalten die alte Version, bis du sie neu startest.
Fallstricke
Distro-Pakete. Bei Paketen von Debian, Ubuntu, RHEL, Remi oder Sury zählt der Patchstand der Distribution, die Versionsnummer allein sagt wenig, weil Fixes zurückportiert werden.
Docker. php:8.5-Images neu ziehen und deine Images neu bauen.
Laufende Worker. PHP-FPM und Apache mod_php nach dem Update neu starten, laufende Worker nutzen die alte Binary.
Nur die CLI-Konfiguration ändern. Laut Advisory reicht das als Schutzmaßnahme nicht aus (siehe unten).
Paket-Scanner im Repo. Sie sehen die PHP-Runtime auf deinem Server nicht.
Was du jetzt tust
- Alle PHP-Instanzen auflisten, auch Staging-Systeme und Container.
- Nur auf
8.5.xkommt es an: Bei8.5.0bis8.5.12auf8.5.13oder8.6.0heben. - PHP-FPM bzw. Apache neu starten und Container neu ausrollen.
- Danach mit
php -vauf dem ausgelieferten Stand nachprüfen.
Wenn du nicht sofort patchen kannst
Der Hersteller nennt im GitHub-Advisory als Maßnahme: auf PHP 8.5.13 aktualisieren. Als sofortige Maßnahme steht dort, zend.exception_ignore_args=1 in der Konfiguration zu setzen, die die betroffenen PHP-Worker nutzen, und die Worker neu zu starten. Laut Advisory verhindert auch fatal_error_backtraces=0 diesen Angriffspfad.
Zwei Einschränkungen aus dem Advisory:
- Die Konfiguration nur für die CLI zu ändern, reicht nicht.
display_errors=0verhindert nicht, dass PHP den Backtrace aufbaut.
Der Fix bleibt das Update.
Quellen
Häufige Fragen
Was ist CVE-2026-129474?
Ein Use-after-free in Backtraces von Magic Methods im PHP-Kern, der laut GitHub-Advisory zu Remote Code Execution führen kann. CVSS 4.0: 9.2 (Critical), mit Voraussetzungen (AC:H, AT:P). Veröffentlicht am 19. November 2026.
Welche PHP-Versionen sind betroffen und gefixt?
Betroffen ist laut Advisory nur PHP 8.5.0 bis 8.5.12. Gefixt sind 8.5.13 und 8.6.0. PHP 8.2 bis 8.4 liegen laut Advisory außerhalb des betroffenen Bereichs.
Wird die Lücke ausgenutzt?
Nach unserem Stand nicht bestätigt. Das Advisory nennt keine Ausnutzung, ein KEV-Eintrag ist nicht belegt (Katalogstand 2026.11.18, älter als die Veröffentlichung).
Was tun, wenn ich nicht sofort updaten kann?
Der Hersteller nennt als sofortige Maßnahme, zend.exception_ignore_args=1 in der Konfiguration der betroffenen PHP-Worker zu setzen und die Worker neu zu starten. Auch fatal_error_backtraces=0 verhindert diesen Angriffspfad. Nur die CLI-Konfiguration zu ändern reicht nicht. Der Fix bleibt das Update.
Meldet der Gratis-Check diese Lücke?
Nein. Der Gratis-Check liest Pakete und Runtimes aus dem Repo, die PHP-Version auf deinem Server sieht er nicht. Prüfe sie mit php -v.