Blog
TYPO3-Lücke CVE-2026-119623: Bin ich betroffen und was tun?
Im TYPO3-Installer fehlt eine ausreichende Authentifizierung, laut Advisory führt das zu Remote Code Execution (CVSS 9.4). Gefixt sind 13.4.40 und 14.3.12 sowie die ELTS-Versionen 10.4.63, 11.5.57 und 12.4.52. In derselben Welle steht eine Lücke im Form Framework, die laut Hersteller aktiv ausgenutzt wird. Hier steht, wie du es prüfst und was du tust.
Veröffentlicht am von Stackwatch-Team
Mit KI-Unterstützung recherchiert und entworfen, vom Stackwatch-Team geprüft und freigegeben.
Was passiert ist
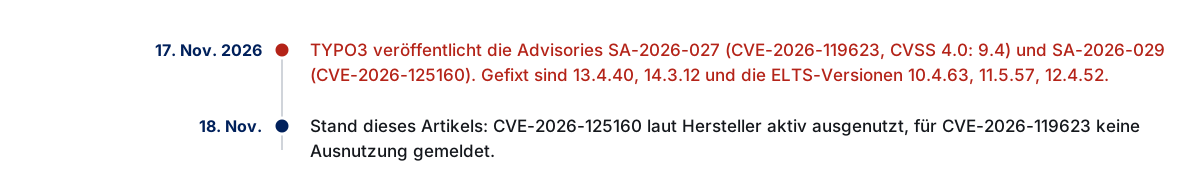
Das TYPO3-Projekt hat am 17. November 2026 mehrere Sicherheitshinweise für den Core veröffentlicht. Zwei davon betreffen uns hier:
- CVE-2026-119623 (TYPO3-CORE-SA-2026-027, CWE-306, „Missing Authentication in Installer“): Der Installer lässt sich ohne ausreichende Authentifizierung nutzen. Laut Advisory führt das zu Remote Code Execution. Außerdem kann laut Advisory ein Backend-User mit niedrigen Rechten die Marker-Datei anlegen, die den Installer freischaltet. CVSS 4.0: 9.4 CRITICAL (
CVSS:4.0/AV:N/AC:L/AT:N/PR:L/UI:N/VC:H/VI:H/VA:H/SC:H/SI:H/SA:H), laut CVE-Eintrag, das „Suggested CVSS“ im Advisory ist identisch. - CVE-2026-125160 (TYPO3-CORE-SA-2026-029, „Information Disclosure in Form Framework“): Schlägt das Speichern eines Formulars fehl, wird der Upload-Unterordner sichtbar, Angreifer erreichen so hochgeladene Dateien. Das ist vor allem relevant, wo Formulare Uploads annehmen. CVSS 4.0: 6.3 MEDIUM laut TYPO3-Advisory.
In derselben Release-Welle gibt es weitere Advisories, etwa TYPO3-CORE-SA-2026-028. Sie sind hier nicht ausgewertet, lies sie im Zweifel direkt beim Hersteller.
Betroffene und gefixte Versionen
Beide CVEs betreffen dieselben Versionsbereiche:
| Zweig | Betroffen | Gefixt ab |
|---|---|---|
| TYPO3 14.x | 14.0.0 bis 14.3.11 | 14.3.12 (LTS) |
| TYPO3 13.x | 13.0.0 bis 13.4.39 | 13.4.40 (LTS) |
| TYPO3 12.x | 12.0.0 bis 12.4.51 | 12.4.52 (ELTS) |
| TYPO3 11.x | 11.0.0 bis 11.5.56 | 11.5.57 (ELTS) |
| TYPO3 10.x | 10.0.0 bis 10.4.62 | 10.4.63 (ELTS) |
ELTS steht für Extended Long Term Support, die erweiterte Langzeitunterstützung des Herstellers. Die Fixes für 10.4, 11.5 und 12.4 nennt das Advisory nur als ELTS-Versionen. Zu Zweigen unter 10.x machen die Advisories keine Aussage, wir deshalb auch nicht.
Wird die Lücke ausgenutzt?
CVE-2026-125160 (Form Framework): Ja, laut Hersteller. Advisory und CVE-Eintrag schreiben: „This vulnerability is known to be actively exploited.“ Dem steht die Einstufung der CISA im CVE-Eintrag (SSVC) gegenüber, die „Exploitation: none“ führt. Den Widerspruch können wir nicht auflösen. Die Aussage des Herstellers nehmen wir ernst. Im Katalog der aktiv ausgenutzten Lücken (KEV) der CISA steht die CVE nach unserem Stand nicht, der geprüfte Katalogstand (Version 2026.11.13) ist allerdings älter als die Veröffentlichung am 17. November.
CVE-2026-119623 (Installer): Advisory und CVE-Eintrag nennen keine Ausnutzung. Die CISA-Einstufung im CVE-Eintrag lautet „Exploitation: none“, „Automatable: no“, „Technical Impact: total“. Sie ist also nicht als aktiv ausgenutzt gemeldet. Das Risiko ist trotzdem hoch: Bei einem erfolgreichen Angriff ist der Schaden laut CISA-Einstufung total.
Wie du CVSS, EPSS und KEV zusammen liest, erklärt der Artikel zu CVSS, EPSS und CISA KEV.
Bin ich betroffen? So prüfst du es
Installierte Core-Version in einer Composer-Installation:
composer show typo3/cms-coreIm Lockfile:
grep -A2 '"name": "typo3/cms-core"' composer.lockDazu der Hinweis aus dem Advisory zum Installer: Prüfe Web-Root und Projekt-Root auf unerwartete Dateien, deren Name mit FIRST_INSTALL beginnt:
find . -maxdepth 2 -name 'FIRST_INSTALL*'Prüfe außerdem im Backend die Admins und System-Maintainer auf Einträge, die du nicht kennst.
Fallstricke
Composer-Installationen. Nach dem Update mit composer update typo3/cms-core den Cache leeren.
Docker-Images. Images mit altem Build-Stand neu bauen, sonst läuft der alte Core weiter.
Nginx. Die mitgelieferte fileadmin/.htaccess wirkt nur auf Apache. Auf Nginx musst du die Schutzmaßnahmen für den Upload-Ordner selbst konfigurieren.
Manuelle Konfiguration. Laut Advisory TYPO3-CORE-SA-2026-028 kann nach dem Update manuelle Konfiguration nötig sein, etwa für Bildformate wie psd oder ppm in $GLOBALS['TYPO3_CONF_VARS']['SYS']['FileInfo']['fileExtensionToMimeType']. Lies das Advisory, bevor du in Produktion deployst.
Was du jetzt tust
- Alle TYPO3-Installationen auflisten, auch selten deployte und Staging-Systeme.
- Core auf
13.4.40oder14.3.12heben. Für 10.4, 11.5 und 12.4 gibt es den Fix als ELTS-Version10.4.63,11.5.57beziehungsweise12.4.52. - Cache leeren, Images neu bauen, deployen.
- Mit
composer show typo3/cms-coreauf dem ausgelieferten Stand nachprüfen. - Auf
FIRST_INSTALL*-Dateien und unbekannte Backend-Admins prüfen. Gibt es Auffälliges, geh von einer Kompromittierung aus.
Wenn du nicht sofort patchen kannst
Der Hersteller nennt Maßnahmen, die das Update nicht ersetzen:
- CVE-2026-125160: Laut Advisory sollten Dateien im Upload-Zielordner von Formularen mit einer restriktiven Content-Security-Policy ausgeliefert werden. Auf Apache deckt das die
fileadmin/.htaccessab, andere Webserver wie Nginx müssen manuell konfiguriert werden. - CVE-2026-119623: Web-Root und Projekt-Root auf unerwartete
FIRST_INSTALL*-Dateien prüfen, Backend-Admins und System-Maintainer auf unbekannte Einträge.
Der Fix bleibt in beiden Fällen das Update.
Quellen
Häufige Fragen
Was ist CVE-2026-119623?
Eine fehlende Authentifizierung im TYPO3-Installer (CWE-306, TYPO3-CORE-SA-2026-027), die laut Advisory zu Remote Code Execution führt. CVSS 4.0: 9.4 CRITICAL laut CVE-Eintrag.
Welche Versionen sind betroffen und gefixt?
Betroffen sind TYPO3 10.0.0 bis 10.4.62, 11.0.0 bis 11.5.56, 12.0.0 bis 12.4.51, 13.0.0 bis 13.4.39 und 14.0.0 bis 14.3.11. Gefixt sind 10.4.63, 11.5.57 und 12.4.52 (jeweils ELTS) sowie 13.4.40 und 14.3.12 (LTS).
Wird die Lücke ausgenutzt?
Für CVE-2026-119623 nennen Advisory und CVE-Eintrag keine Ausnutzung. Für CVE-2026-125160 im Form Framework schreibt der Hersteller „known to be actively exploited“, die CISA-Einstufung im CVE-Eintrag sagt dagegen „Exploitation: none“. Ein KEV-Eintrag ist nach unserem Stand nicht belegt (Katalogstand 2026.11.13, älter als die Veröffentlichung).
Was tun, wenn ich nicht sofort updaten kann?
Der Hersteller nennt Prüfungen, aber keinen Ersatz fürs Update: Web-Root und Projekt-Root auf FIRST_INSTALL*-Dateien prüfen, Backend-Admins auf unbekannte Einträge prüfen, Upload-Ordner von Formularen mit einer restriktiven Content-Security-Policy ausliefern.
Meldet der Gratis-Check diese Lücke?
Er liest Paketversionen aus dem Lockfile deines Repos, bei Composer-Projekten also typo3/cms-core aus der composer.lock. Ob eine FIRST_INSTALL-Datei auf dem Server liegt, prüft er nicht: Das musst du dort selbst prüfen.