Blog
WordPress-Lücke CVE-2026-119977: Bin ich betroffen und was tun?
Während ein WordPress-Core-Update entpackt wird, kann ein Angreifer ohne Login den kurz sichtbaren Staging-Pfad ansteuern und Code ausführen. Betroffen ist Core 4.7 bis 7.1.3, gefixt ist 7.1.4, für ältere Zweige gibt es Backports. Die Lücke steht im CISA-KEV-Katalog. Hier steht, wie du es prüfst und was du tust.
Veröffentlicht am von Stackwatch-Team
Mit KI-Unterstützung recherchiert und entworfen, vom Stackwatch-Team geprüft und freigegeben.
Was passiert ist
Während WordPress ein Core-Update entpackt, liegen die neuen Dateien für wenige Sekunden in einem Staging-Ordner unter wp-content/upgrade/. Bei CVE-2026-119977 (CWE-367, Race Condition zwischen Prüfung und Nutzung) kann ein Angreifer ohne Login diesen Pfad in dem kurzen Zeitfenster ansteuern und Code ausführen. Das Advisory von WordPress trägt die ID GHSA-4w3m-c66w-69mg.
CVSS 3.1: 8.1 (AV:N/AC:H/PR:N/UI:N/S:U/C:H/I:H/A:H), vergeben von Wordfence als CNA im CVE-Eintrag. Das GitHub-Advisory von WordPress stuft dieselbe Lücke mit „Low“ ein und führt dort „No known CVE“. Dieser Widerspruch ist offen. Der Angriff ist komplex (AC:H): Er braucht genau das Update-Fenster.
Betroffene und gefixte Versionen
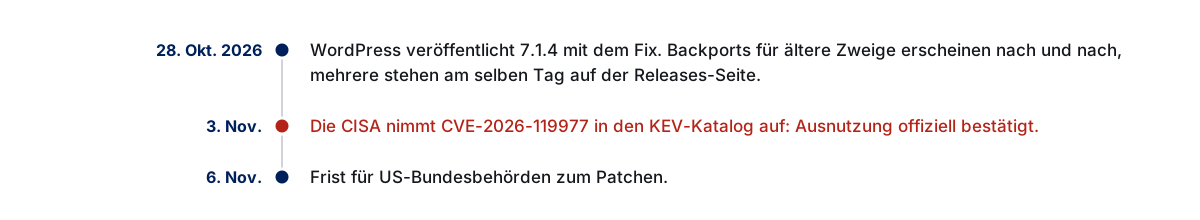
Betroffen ist WordPress Core von 4.7 bis 7.1.3 (laut CVE-Eintrag und Advisory). Gefixt ist die Lücke in 7.1.4 (Release vom 28. Oktober 2026). Für ältere Zweige gibt es Backports. Das Advisory nennt sie, und die Releases-Seite zeigt mehrere davon mit Datum 28. Oktober 2026.
| Zweig | Betroffen | Gefixt ab |
|---|---|---|
| WordPress 7.1 | 7.1.0 bis 7.1.3 | 7.1.4 |
| WordPress 7.0 | 7.0.0 bis 7.0.7 | 7.0.8 |
| WordPress 6.9 | 6.9.0 bis 6.9.10 | 6.9.11 |
| WordPress 6.8 | alle Versionen vor dem Fix | 6.8.12 |
| WordPress 6.7 | alle Versionen vor dem Fix | 6.7.11 |
| WordPress 6.6 | alle Versionen vor dem Fix | 6.6.11 |
| WordPress 6.5 | alle Versionen vor dem Fix | 6.5.14 |
| WordPress 6.4 | alle Versionen vor dem Fix | 6.4.14 |
| WordPress 6.3 | alle Versionen vor dem Fix | 6.3.14 |
| WordPress 6.2 | alle Versionen vor dem Fix | 6.2.15 |
| WordPress 6.1 | alle Versionen vor dem Fix | 6.1.16 |
| WordPress 6.0 bis 4.7 | alle Versionen vor dem Fix | je Zweig laut Advisory, letzter 4.7.39 |
Die Quellen sind sich bei den Backports nicht einig: Der Release-Post vom 28. Oktober schreibt, die Backports seien „in progress“ und erschienen, sobald sie fertig sind. Das Advisory sagt, der Fix sei „backported to all branches back to 4.7“. Maßgeblich ist die Download-Seite deines Zweigs auf wordpress.org. Welche Versionen überhaupt noch Updates bekommen, steht in der End-of-Life-Übersicht.
Wird die Lücke ausgenutzt?
Ja, laut CISA. Die US-Behörde hat CVE-2026-119977 am 3. November 2026 in ihren Katalog aktiv ausgenutzter Lücken (KEV) aufgenommen, Frist für US-Bundesbehörden ist der 6. November 2026. Zu Umfang und Zahl der Angriffe gibt es keine belastbare Primärquelle, deshalb nennen wir keine Zahlen. Wie du CVSS, EPSS und KEV zusammen liest, erklärt der Artikel zu CVSS, EPSS und CISA KEV.
Bin ich betroffen? So prüfst du es
Version der Installation (WP-CLI im Webroot):
wp core versionOhne WP-CLI:
grep '$wp_version =' wp-includes/version.phpDer Staging-Ordner sollte leer sein. Reste deuten auf einen abgebrochenen oder laufenden Update-Vorgang hin:
ls -la wp-content/upgrade/
find wp-content/upgrade -name '*.php'
Zugriffe auf den Pfad in den Logs (hier nginx, passe den Pfad an):
grep 'wp-content/upgrade/' /var/log/nginx/access.logFallstricke
Docker-Images und Managed Hosting. Prüfe den Stand des Images oder Hosts, nicht nur das Dashboard.
Composer-Setups. Bei roots/wordpress und ähnlichen Setups kommt die Version aus der composer.json, nicht aus dem Dashboard.
Paket-Scanner sehen das Fenster nicht. Es ist ein Verhalten des Updaters, kein verwundbares Paket in einer Lockfile.
Was du jetzt tust
- Version prüfen (
wp core version). - Auf
7.1.4aktualisieren, in älteren Zweigen auf die gefixte Version deines Zweigs (Tabelle oben, Stand auf wordpress.org prüfen). - Danach
wp core versionauf dem laufenden System prüfen undwp-content/upgrade/auf Reste kontrollieren. - Logs nach Zugriffen auf
/wp-content/upgrade/durchsuchen, vor allem seit dem 28. Oktober. - Bei Funden die Seite als kompromittiert behandeln: Dateien mit einer sauberen Installation vergleichen, Administrator-Konten und Passwörter prüfen.
Wenn du nicht sofort patchen kannst
Der Hersteller nennt keinen Workaround, nur das Update. Wir veröffentlichen deshalb keine Konfigurationsregeln. Wer in einem Zweig ohne erschienenen Backport festhängt, beobachtet die Download-Seite seines Zweigs und die Logs auf Zugriffe auf /wp-content/upgrade/.
Quellen
Häufige Fragen
Was ist CVE-2026-119977?
Eine Race Condition (CWE-367) im Update-Vorgang von WordPress Core. Für wenige Sekunden ist der Staging-Pfad wp-content/upgrade/ erreichbar, ein Angreifer ohne Login kann darüber Code ausführen. CVSS 3.1: 8.1 laut Wordfence als CNA im CVE-Eintrag. Das GitHub-Advisory von WordPress nennt „Low“, dieser Widerspruch ist offen.
Welche Versionen sind betroffen und gefixt?
Betroffen ist WordPress Core 4.7 bis 7.1.3. Gefixt ist 7.1.4 (28. Oktober 2026). Für ältere Zweige nennt das Advisory Backports, etwa 7.0.8, 6.9.11 und 6.8.12, bis 4.7.39. Maßgeblich ist die Download-Seite deines Zweigs.
Wird die Lücke ausgenutzt?
Ja, laut CISA: Die Lücke steht seit 3. November 2026 im KEV-Katalog, Frist für US-Bundesbehörden ist der 6. November. Zahlen zu den Angriffen nennen wir nicht, dafür gibt es keine belastbare Primärquelle.
Was tun, wenn ich nicht sofort updaten kann?
Der Hersteller nennt keinen Workaround, nur das Update. Beobachte bis dahin die Logs auf Zugriffe auf /wp-content/upgrade/.
Meldet der Gratis-Check diese Lücke?
Nein. Der Gratis-Check liest Pakete und Runtimes aus dem Repo, WordPress Core gehört nicht dazu. Prüfe die Version mit wp core version.